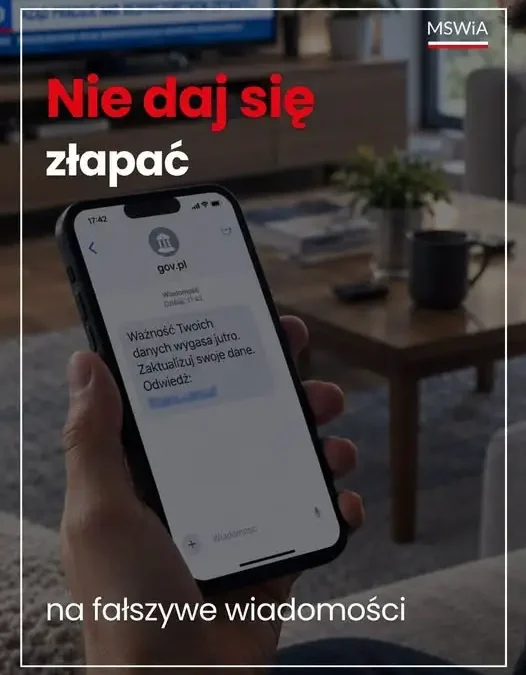
Oszuści wysyłają wiadomości SMS, w których informują o rzekomym wygaśnięciu danych i nakłaniają do natychmiastowej aktualizacji. W treści znajduje się link prowadzący do fałszywej strony internetowej. Cyberprzestępcy podszywają się pod administrację publiczną, próbując wyłudzić login i hasło do bankowości oraz dane osobowe i adresowe.
Schemat działania jest prosty: wiadomość ma wywołać presję czasu, aby odbiorca kliknął w link bez zastanowienia. Na fałszywej stronie, łudząco podobnej do oficjalnego serwisu, ofiara jest proszona o podanie danych logowania. W ten sposób przestępcy mogą przejąć dostęp do konta bankowego.
Jak się chronić?
- Nie klikaj w podejrzane linki.
- Sprawdź dokładnie adres strony – zwróć uwagę na literówki i nietypowe domeny.
- Zweryfikuj informację w oficjalnym serwisie urzędu lub instytucji.
- Nie podawaj danych logowania na stronach, do których prowadzą wiadomości.
Jeśli otrzymasz podejrzaną wiadomość SMS, możesz przekazać ją do CERT Polska na bezpłatny numer 8080. Zgłoszenie może pomóc w szybkim zablokowaniu fałszywej strony i ochronie innych użytkowników.
„Twoje dane wygasają. Zaktualizuj je natychmiast!” – to typowy przykład wiadomości phishingowej, której celem jest wyłudzenie danych.
Warto pamiętać, że administracja publiczna nie wysyła SMS-ów z linkami do aktualizacji danych. W razie wątpliwości najlepiej skontaktować się bezpośrednio z instytucją, która rzekomo miała wysłać wiadomość.
Źródło: Komenda Powiatowa Policji w Węgorzewie
Fot. facebook.com